Brasil
Mais de 50% das tentativas de golpe são feitas por ligação telefônica, aponta pesquisa
Pesquisa mostra que 26,3 milhões de brasileiros foram vítimas de fraudes pela internet ou celular no último ano.
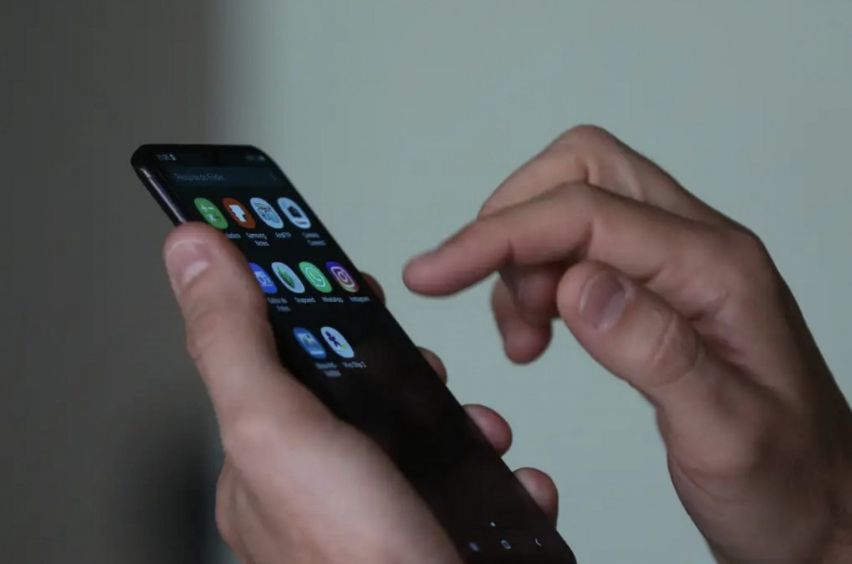
O Anuário Brasileiro de Segurança Pública de 2026 revelou que as ligações telefônicas são o principal canal usado na disseminação de golpes no Brasil. Elas correspondem a 53% das tentativas de estelionato digital.
De acordo com a pesquisa produzida pelo Fórum Brasileiro de Segurança Pública (FBSP) em março de 2026, 15,8% da população com 16 anos ou mais foi vítima de um golpe ou perdeu dinheiro pela internet ou pelo celular no último ano. O índice representa 26,3 milhões de pessoas.
Já o relatório “O Estado dos Golpes Brasil de 2026” estima que 16,5 milhões de brasileiros perderam dinheiro em fraudes no período, com prejuízos que chegam a cerca de R$ 21,2 bilhões.
A cada 1 minuto e 31 segundos, um estelionato digital é aplicado no país. Em 2025, foram registrados 346.753 casos. Segundo o delegado da Polícia Civil do Distrito Federal Erick Sallum, “faltam profissionais capacitados para lidar com os novos formatos de crimes cibernéticos”. Para ele, os principais problemas na proteção dos usuários estão na dificuldade de impedir o acesso a informações sigilosas e na ineficiência para rastrear os criminosos.
O pai, de 87 anos, do produtor cultural Alexandre Diniz, 58, foi uma das vítimas de estelionato digital. Em abril de 2025, ele recebeu mensagens de um golpista que se passava por um funcionário do banco.
“O suposto funcionário explicou que precisava acessar a conta do meu pai para verificar o acesso indevido. A partir de um link enviado, o golpista pode entrar remotamente no banco”. Diniz explicou que a partir deste momento, o estelionatário fez uma ligação para o pai, que informou dados como senhas e logins.
Com o acesso liberado, foram feitas diversas transferências que totalizaram por volta de R$ 130 mil. “Todos nós ficamos arrasados, não só pelo montante, mas porque ele se sentiu ingênuo por ter sido pego no golpe”, afirmou Diniz.
Apesar do susto, foi identificada uma falha do banco em bloquear as transferências, o que permitiu que recuperasse o valor total perdido. Isso só foi possível porque a família fez múltiplas idas em agências, mandaram carta ao gerente e falaram com a ouvidoria, que reconheceu o erro.
Este não é um caso isolado. “Os bancos já têm tecnologia e capacidade de identificar movimentações suspeitas e mesmo assim não as bloqueiam. Existem casos de milhões de reais sendo movimentados de uma vez em contas que não costumam ter esse tipo de atitude para contas já conhecidas como rota de dinheiro de golpistas”, questiona o delegado Sallum.
Mesmo com falhas, os bancos buscam métodos para evitar que este tipo de fraude aconteça. O Dia entrou em contato com o Bradesco, que informou sobre uma funcionalidade responsável por identificar quando o celular utilizado para acessar a conta está em ligação telefônica. Nesse caso, é exibido um alerta na tela com informações sobre os riscos e características desse tipo de golpe. Para continuar o acesso, o cliente deve confirmar que está falando com uma pessoa de confiança.
Qualquer mensagem suspeita pode ser encaminhada ao canal de denúncias: evidencia@bradesco.com.br. Esse canal realiza a avaliação e, quando necessário, aciona as operadoras de telefonia para desabilitar números que estejam se passando pelo Banco.
Como os números chegam aos criminosos
A superintendente de relações com consumidores da Anatel, Cristiana Camarate, afirma que muitos consumidores não têm noção de que, ao preencher um formulário em um estabelecimento ou site, podem estar consentindo com a venda ou o compartilhamento de seus dados pessoais com outras empresas ou até mesmo com um mercado paralelo. Segundo ela, essa prática permite a criação de planilhas com informações como números de telefone.
“Às vezes uma lista é conseguida de forma lícita e é passada para alguém que vai fazer um robô para ligar várias vezes e identificar quando aquela pessoa atende, se aquele número está ativo. E, a partir disso, essa lista é enriquecida e revendida”, afirma a superintendente.
Essas chamadas podem ser identificadas como “ligações de curta duração”, com menos de seis segundos. De acordo com Cristiana, cenário atual que temos é cerca de 26 bilhões de chamadas por mês, com cerca de 70% destas sendo curtas. Realizadas automaticamente por programas, elas podem ser consideradas uma prática abusiva e também servir como fonte de informação para golpistas.
De acordo com o porta-voz da Agência Brasileira de Telesserviços (ABT), Cláudio Tartarini, uma das formas de identificar a origem de uma chamada é consultar o site Qual Empresa Me Ligou. A ferramenta permite verificar a autoria e a legalidade da ligação.
Além disso, tanto Tartarini quanto Cristiana reforçam a existência do serviço de autenticação de número, no qual a Anatel certifica que os números utilizados em ligações são realmente de empresas regularizadas. Junto a isso, o próprio sistema Android e IOS possuem filtros contra ligações duvidosas que impedem a ligação ou alertam o possível golpe.
Em outubro do último ano, a Secretaria de Segurança Pública do Rio de Janeiro emitiu um alerta sobre golpes que utilizam ligações para coletar áudios da voz das vítimas. Os criminosos fazem perguntas básicas com o objetivo de capturar palavras e características da voz para, posteriormente, reproduzi-las em contatos com outras pessoas.
O mercado ilegal de informações
Uma das formas ilegais mais comuns de obter informações pessoais é por meio de painéis de venda de dados. Já existem sites e perfis em redes sociais, como WhatsApp e Telegram, que oferecem esse tipo de serviço.
Essas plataformas podem funcionar por meio de assinaturas pagas e ser abastecidas por sites falsos que recolhem informações, sistemas de armazenamento com falhas de segurança ou terceiros que obtêm e divulgam esses dados ilegalmente.
Sallum afirma que “uma das maiores surpresas nas primeiras investigações da polícia foi perceber que os dados que os golpistas tinham acesso eram de órgãos públicos”. Além dos sistemas do Estado, empresas de telefonia, lojas de vendas online, plataformas com sistemas de cadastro e sites falsos estão entre as principais fontes de extração de informações para hackers que pretendem comercializá-las.
Como os golpes são personalizados
O especialista em segurança da informação e hacker ético Wanderley de Abreu observou que “a geração de sites falsos na internet se tornou tendência para a realização de roubo de dados devido ao fácil acesso a ferramentas de criação por inteligências artificiais, principalmente em 2025”.
“Golpistas usam ferramentas de IA para auxiliar na criação de mensagens impecáveis e altamente contextuais, com base em exemplos reais de mensagens de bancos ou sistemas de atendimento ao cliente em sites de venda online”, afirmou Abreu.
A capacidade de personalização e a especificidade das informações dificultam o questionamento e a identificação da fraude por parte das vítimas.
Para atingir esse nível de detalhamento, os golpistas recorrem a informações obtidas em vazamentos de empresas ou por meio de sistemas que recolhem dados a partir de falsos logins, mensagens de confirmação de informações e ligações fraudulentas. Esse fenômeno é conhecido como phishing.
A escolha das vítimas normalmente é feita a partir dessas informações, usadas para tentar convencer ou até extorquir o alvo. Dessa forma, os criminosos podem ter acesso a detalhes sigilosos e específicos, como aspectos da vida pessoal e familiar da pessoa.
Grandes bases de dados estão entre os principais alvos de hackers na busca por informações de usuários. Sites governamentais, bancos, empresas de vendas, operadoras e redes sociais estão entre as fontes de vazamento de dados sensíveis. A facilidade de acesso está diretamente relacionada a falhas de segurança e à dificuldade de proteger os códigos de programação dos sistemas.
De acordo com Sallum, além de hackers, muitas dessas ações são feitas internamente por funcionários mal-intencionados que, com um simples pen-drive, podem copiar grandes volumes de dados e vendê-los ilegalmente na internet.
Nos golpes feitos por telefone, também é comum o uso de chips virtuais cadastrados em nomes de terceiros. De acordo com Sallum, “a ausência de verificações biométricas na hora de comprar um chip permite que qualquer pessoa com a quantidade necessária de dados possa registrar nomes de laranjas na própria conta e adquirir uma linha telefônica”.
Os golpes tendem a ser aplicados contra vítimas de outras regiões, exigindo que a polícia precise se comunicar com outras unidades administrativas. Mesmo que os números e os dados de registro sejam identificados, os golpistas têm tempo suficiente para trocar de número.
Onde denunciar
Quem recebe uma ligação suspeita ou é vítima de um golpe tem três frentes principais de denúncia. A primeira é a Anatel, pelo número 1331 ou pelo site e chat oficiais da agência, canal que permite relatar chamadas fraudulentas e cobrar providências das operadoras. A segunda é a Polícia Civil: o registro pode ser feito pela Delegacia Eletrônica do estado da vítima ou de forma presencial em uma delegacia, com prints de tela, número que ligou e qualquer outro dado disponível. A terceira é o Procon, que em alguns estados tem formulário específico para esse tipo de fraude.
Vale lembrar que a plataforma Não Me Perturbe, embora útil para o bloqueio de ligações de telemarketing, não foi criada para golpes: ela funciona apenas para empresas regularizadas, o que deixa de fora quem usa números falsos ou chips clonados. Em paralelo, a Anatel também abriu um canal específico para que instituições financeiras notifiquem números usados em fraudes, o que permite às operadoras o bloqueio do acesso do responsável e o acionamento da segurança pública.
Não deixe de curtir nossa página no Facebook, siga no Instagram e também no X.




Faça um comentário